
前六天我們討論了
今天把它們串成一次真實的分析:
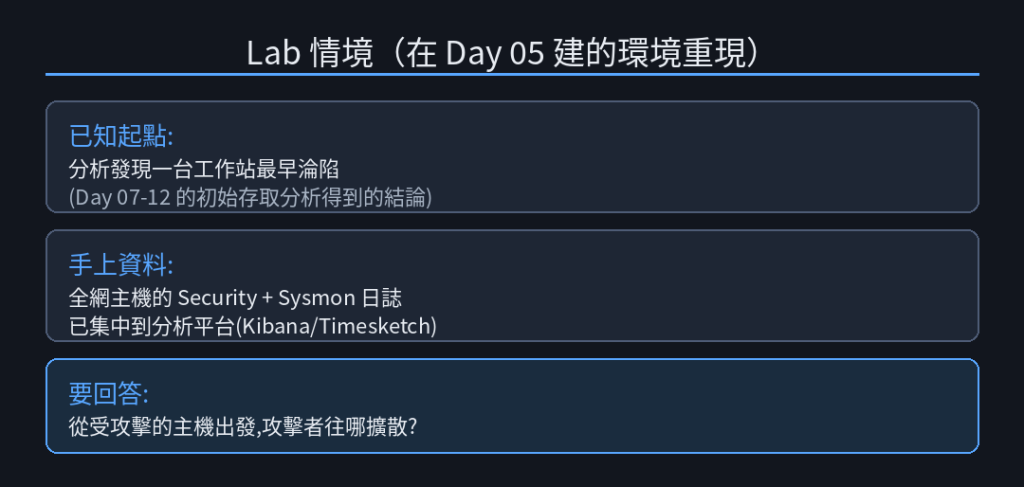
給一批日誌,進行 IR 資安事件調查,想要知道:
「攻擊者摸過哪幾台機器?他的路線是什麼?」
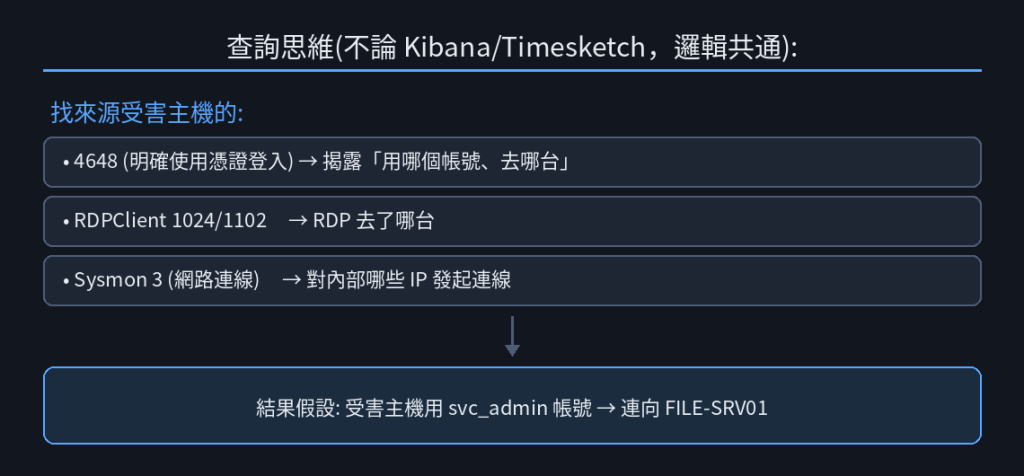
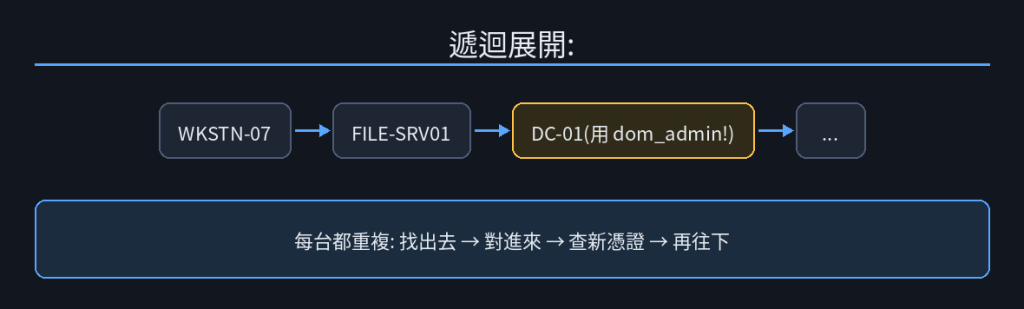
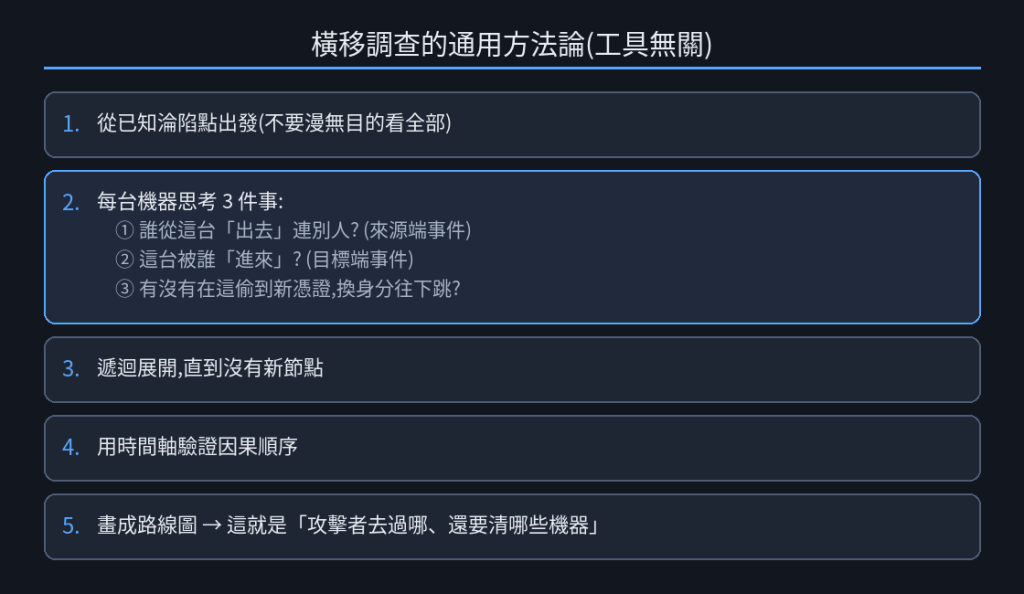
從已知淪陷的機器當來源,找它「登入到別台」的痕跡(回顧 Day 07 的來源端事件):
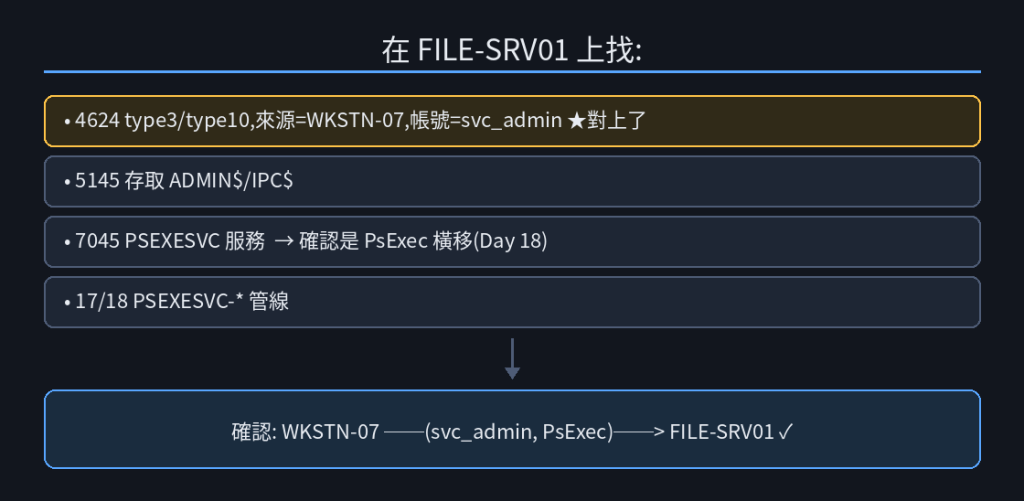
跳到 FILE-SRV01 當目標,找對應的「被登入」痕跡:
這裡假設受害機器的主機名稱為:WKSTN-07
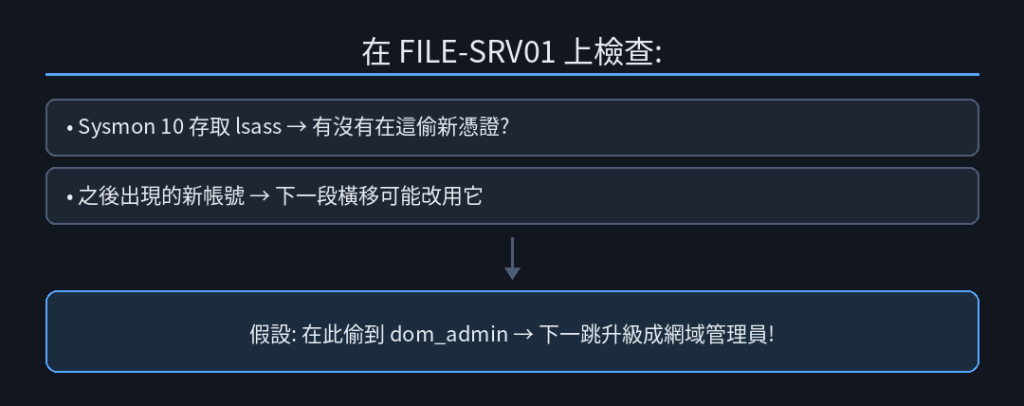
攻擊者常在每台機器 dump 新憑證(Day 15),再用新帳號往下跳。
所以每到一台主機,都要檢查:
把 FILE-SRV01 當成新的「起點」,重複第 1-3 步。
一台接一台,直到沒有新的「出去」登入為止。
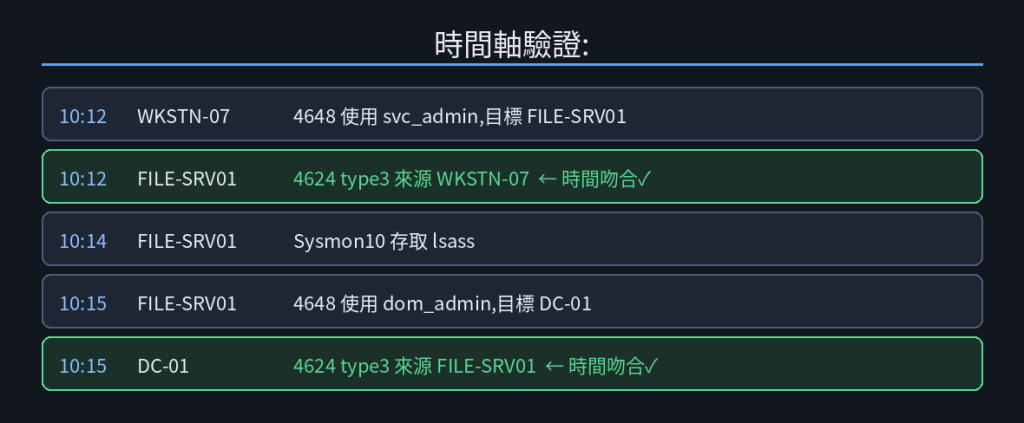
把所有確認的事件往下去驗證時間順序合理性
(來源的「出去」一定早於目標的「進來」):
最後如果能畫成流程圖,就比較好放報告裡面
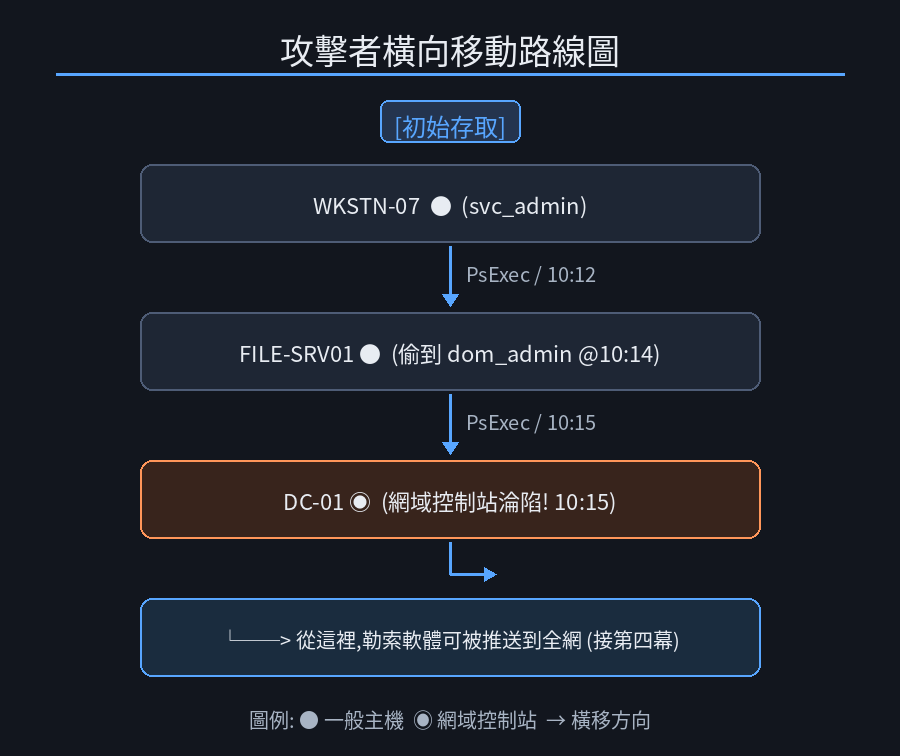
漏掉任何一台攻擊者摸過的機器,就可能留下後門,導致二次加密(回顧 Day 03)
這次調查的每一步,都可以對應一條可以「事前」就部署的偵測(Day 28 會寫):
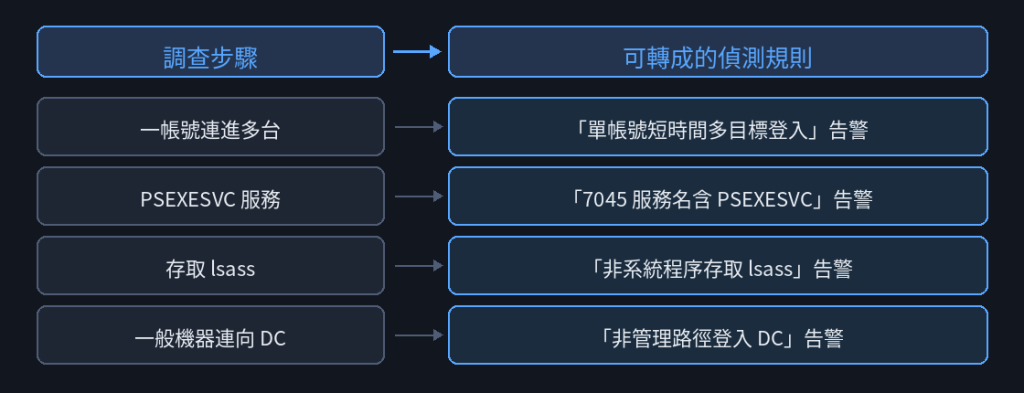
每一步調查,都能變成明天自動化的告警。
明天 Day 20 進入第四幕「攻擊者怎麼收尾的」。
攻擊者控制全網後,加密前還會做一件事:偷資料
往下會來探討底下 2 個的差別
以及攻擊者怎麼偷偷把資料打包搬走。


 iThome鐵人賽
 看影片追技術